








Seguridad Pública de Hidalgo aseguró que no existe evidencia de hackeo y afirmó que las capturas difundidas no corresponden a la configuración real de sus sistemas
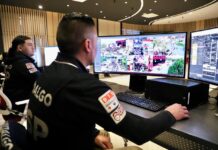
La Secretaría de Seguridad Pública de Hidalgo (SSPH) descartó que los sistemas de inteligencia del Centro de Control, Comando, Comunicaciones, Cómputo, Coordinación e Inteligencia (C5i) hayan sufrido un hackeo, luego de que en redes sociales circularan imágenes y publicaciones sobre un supuesto acceso no autorizado a la infraestructura tecnológica de seguridad estatal.
A través de la tarjeta informativa SSPH/CS/TAR.INF.967/2026, la dependencia señaló que, tras conocer la alerta, activó los protocolos de seguridad cibernética y realizó una revisión en conjunto con la empresa encargada del mantenimiento tecnológico del C5i.
De acuerdo con la SSPH, el análisis realizado determinó que no existe evidencia de una intrusión y que los sistemas de inteligencia del centro operan con normalidad y bajo un esquema de seguridad integral que restringe el acceso a los datos.
SSPH rechaza imágenes como evidencia
Uno de los principales elementos señalados por la dependencia es que las capturas de pantalla difundidas en redes sociales no corresponden a la configuración del sistema utilizado por el C5i de Hidalgo.
Las publicaciones habían sido acompañadas de señalamientos sobre un supuesto acceso a plataformas con información operativa relacionada con la atención de emergencias y la coordinación de corporaciones de seguridad. La SSPH rechazó que dichas imágenes acrediten una vulneración de sus sistemas.
La dependencia sostuvo que la infraestructura tecnológica del C5i mantiene sus mecanismos de protección y que la información que administra permanece bajo controles de acceso.
La aclaración se produjo después de que el periodista Ignacio Gómez Villaseñor difundiera información sobre un supuesto acceso no autorizado a sistemas de seguridad de Hidalgo. Hasta ahora, la autoridad no ha informado públicamente el origen de las imágenes que circularon ni a qué plataforma corresponderían.
Con esta postura, la SSPH afirmó que los sistemas de inteligencia del C5i no fueron comprometidos, mientras las publicaciones difundidas en redes sociales permanecen como el origen de la alerta que motivó la revisión técnica.